

El Congreso aprobó este martes 3 de noviembre la iniciativa 6347, Ley Marco de Ciberseguridad de urgencia nacional.
TE PUEDE INTERESAR: Tras ataques a instituciones, estas son las iniciativas para regular los ciberdelitos
El pleno del Congreso aprobó de urgencia nacional este 3 de noviembre la iniciativa 6347, que dispone la creación de la Ley Marco de Ciberseguridad, bajo el Decreto 26-2026.
La propuesta busca establecer un marco institucional para prevenir, detectar y responder ante incidentes y ataques cibernéticos, así como fortalecer la protección de los sistemas informáticos y las infraestructuras críticas digitales del país.
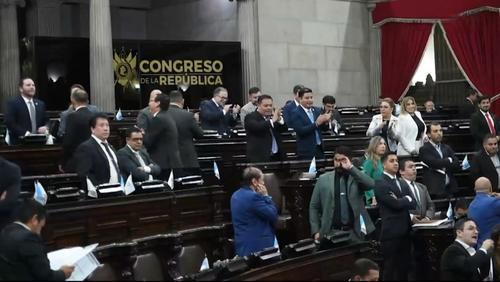
La iniciativa contempla la creación del Consejo Nacional de Ciberseguridad, la Dirección Nacional de Ciberseguridad y el Centro de Respuesta a Incidentes de Ciberseguridad de Guatemala (CRIC-GT).
El proyecto también asigna al Ministerio de Gobernación (Mingob) la rectoría sectorial de la ciberseguridad, mientras que el Ministerio de la Defensa Nacional (Mindef) tendrá funciones específicas en materia de ciberdefensa.
Durante la discusión en el pleno, los diputados presentaron y aprobaron varias enmiendas que modifican el contenido de la propuesta.
Entre ellas se encuentran cambios en la definición de datos de tráfico, los límites para compartir información y los mecanismos para reportar incidentes cibernéticos.
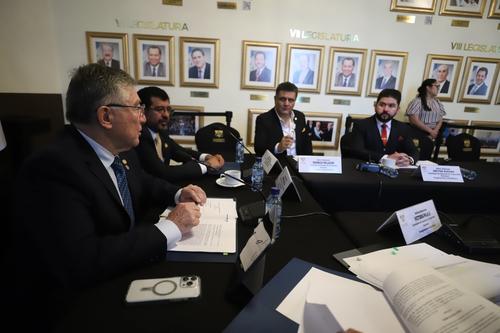
Enmiendas aprobadas
Las enmiendas a la Ley Marco de Ciberseguridad plantean cambios en los delitos informáticos, las penas de prisión y la forma en que las autoridades podrán investigar ataques o acceder a información protegida.
Uno de los cambios propone aumentar las penas cuando los delitos afecten información confidencial, datos de seguridad nacional o infraestructuras críticas digitales.
Por ejemplo, si el responsable es un servidor o funcionario público que comete el hecho contra la institución donde trabaja, además de la pena correspondiente podría quedar inhabilitado para ejercer funciones públicas durante siete años.
También se plantea aumentar las sanciones cuando exista un beneficio económico ilegal o se afecten servicios de una entidad.
Acceso a sistemas
Sobre delitos informáticos, se busca precisar las conductas que serán sancionadas, como el acceso ilícito a sistemas, la interceptación de información, la alteración o eliminación de datos y los ataques que afecten el funcionamiento de los sistemas. Las penas planteadas van de dos a ocho años de prisión, dependiendo del delito.
También se propone establecer sanciones para quienes utilicen o distribuyan dispositivos, programas, contraseñas o códigos de acceso con el propósito de cometer delitos informáticos.
Para el abuso de estos dispositivos se plantea una pena de tres a seis años de cárcel. La enmienda aclara que no se busca castigar actividades como las pruebas autorizadas o las acciones para proteger sistemas informáticos.

Una de las enmiendas establece que las órdenes judiciales para registrar sistemas informáticos deben especificar qué información se busca, cuáles sistemas serán intervenidos y cuánto tiempo durará la diligencia.
Además, plantea dar prioridad a la copia forense y a la extracción de datos específicos, en lugar de ocupar o interrumpir sistemas completos.
En el caso de los servicios financieros, una enmienda propone que antes de ordenar una medida que pueda interrumpir sistemas de pago o servicios financieros críticos, el juez solicite un informe técnico al Banco de Guatemala o a la Superintendencia de Bancos.
La propuesta contempla una excepción cuando exista un riesgo grave e inmediato que obligue a tomar una decisión sin esperar ese informe.
También se busca que las interrupciones de servicios esenciales sean revisadas por un juez al menos cada 24 horas y que se mantengan únicamente mientras sean necesarias.
Las órdenes de registro, además, tendrían que proteger la información de personas o empresas que no estén relacionadas con la investigación y dejar constancia de las actuaciones para garantizar la cadena de custodia.

Reportes de ataques
Sobre los reportes de ataques cibernéticos, se propone que las alertas por incidentes que afecten infraestructuras críticas se emitan en un máximo de tres horas desde su detección.
Para los demás casos, el plazo sería de seis horas, mientras que el informe completo tendría que entregarse en un máximo de 72 horas. El Centro de Respuesta a Incidentes Cibernéticos de Guatemala (CRIC-GT) también tendría que aplicar mecanismos para anonimizar los reportes y proteger los datos personales e institucionales.
Asimismo, se plantea que la cooperación entre las entidades no implique entregar información protegida por la Constitución o por las leyes financieras, salvo que se cumplan los procedimientos legales o exista una orden judicial.
Además, propone que los datos compartidos sean agregados o anonimizados y se manejen como información confidencial o reservada.

Por otro lado, la información financiera protegida solo puede trasladarse a autoridades extranjeras por medio del Ministerio Público (MP), con orden judicial, o a través de los mecanismos establecidos en las leyes y tratados vigentes.
También se plantea que las autoridades de ciberseguridad y las entidades encargadas de prevenir el lavado de dinero compartan alertas sobre incidentes relacionados con fraude y actividades ilícitas.
Una enmienda busca incorporar funciones específicas de ciberdefensa para el Organismo Ejecutivo.
Por último, se plantea que la ley entre en vigencia 30 días después de su publicación en el Diario Oficial.
Ataques ciberneticos en Guatemala
El avance legislativo ocurre en medio de una serie de hackeos registrados durante 2026. Entre las entidades afectadas se encuentran la Dirección General de Control de Armas y Municiones (Digecam), instituciones públicas, universidades y la Corte de Constitucionalidad (CC)
Asimismo, los incidentes también han evidenciado vulnerabilidades en plataformas del sector privado.
Guatemala no cuenta con una legislación integral y específica que regule la ciberseguridad, establezca mecanismos nacionales de respuesta y garantice una protección adecuada de los datos personales.
LEE: Sistemas bajo amenaza: Ataques exponen debilidades en la ciberseguridad pública
Diputados exponen que aunque existen disposiciones que regulan parcialmente algunos delitos informáticos, los ataques recientes evidencian la necesidad de actualizar el marco jurídico del país.
La discusión también responde a las advertencias sobre la exposición de información sensible y las limitaciones de las instituciones para prevenir, contener y atender este tipo de incidentes.

Cooperación internacional
La iniciativa también plantea fortalecer la cooperación internacional para investigar y perseguir los delitos informáticos.
Los ponentes mencionan el Convenio de Budapest sobre la Ciberdelincuencia, firmado en 2001, como uno de los instrumentos internacionales en los que Guatemala podría participar mediante la actualización de su marco legal.
Asimismo, el proyecto contempla una red de asistencia mutua para facilitar el intercambio de información y la obtención de pruebas electrónicas en investigaciones relacionadas con ciberdelitos.
La propuesta,,además de sancionar los hackeos, también busca establecer mecanismos para investigar ataques fuera de Guatemala y afectar instituciones o empresas nacionales.