

Empresas adoptan inteligencia artificial, pero pocas cuentan con controles de seguridad y gobernanza, según datos de un estudio regional.
OTRAS NOTICIAS: Guatemala busca reducir riesgos ante sismos con tecnología y experiencia de Japón
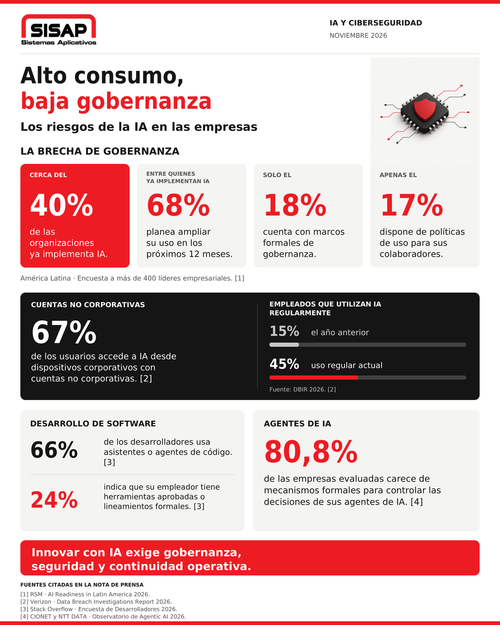
Según una encuesta implementada a más de 400 líderes empresariales en Latinoamérica el 40 % de organizaciones ya implementa la Inteligencia Artificial (IA) en sus procesos.
Del total que ya la usa, el 68 % tiene previsto ampliar su utilización en el próximo año, pero solo el 18% cuenta con marcos formales de gobernanza, dio a conocer el informe AI Readiness in Latin America 2026.
Dicho estudio a cargo de RSM, una marca utilizada por una red de firmas independientes de contabilidad y consultoría, revela que apenas el 17 % dispone de políticas de uso para sus colaboradores.
Basado en lo anterior, la unidad de AI Security de la empresa guatemalteca Sistemas Aplicativos S.A. (SISAP), indicó que "las buenas prácticas de ciberseguridad siguen siendo las mismas, pero la inteligencia artificial exige aplicarlas con mayor rapidez y reforzar la supervisión de su uso dentro de las organizaciones".
Además, uno de los principales desafíos consiste en la falta de visibilidad sobre las herramientas que utilizan los colaboradores en las entidades. Por ejemplo, cuentas personales, extensiones de navegador, funciones integradas en aplicaciones corporativas o dispositivos móviles, incluso sin que la organización lo identifique.
José Amado, AI Security Manager de SISAP, advirtió que los agentes de inteligencia artificial pueden representar riesgos para las operaciones empresariales cuando tienen acceso a información sensible o cuentan con permisos excesivos.
"Los agentes de IA, capaces de consultar bases de datos, enviar correos o modificar configuraciones, pueden comprometer operaciones si cuentan con permisos excesivos y carecen de mecanismos adecuados de supervisión", afirmó.
Uso de IA sin supervisión
De acuerdo con el informe Data Breach Investigations Report (DBIR) 2026, de Verizon, citado por SISAP, el 67 % de los usuarios accede a servicios de inteligencia artificial desde dispositivos corporativos mediante cuentas no corporativas.
Además, el documento señala que el 45 % de los empleados utiliza regularmente estas herramientas, frente al 15 % reportado el año anterior.
Esta situación representa un desafío para las organizaciones, debido a que el uso de cuentas personales puede dificultar la aplicación de controles sobre la información que los trabajadores comparten con plataformas externas.
Los riesgos también se extienden al desarrollo de programas informáticos, pues las herramientas de IA pueden generar código que requiere revisión antes de ser utilizado en sistemas empresariales.
Según la Encuesta de Desarrolladores 2026 de Stack Overflow, el 66 % de los consultados utiliza asistentes o agentes de programación, pero únicamente el 24 % señala que su empleador ha establecido herramientas autorizadas o lineamientos formales.
Por su parte, el Observatorio de Agentic AI 2026, de CIONET y NTT DATA, reporta que el 80.8 % de las empresas evaluadas carece de mecanismos formales para controlar las decisiones de sus agentes de inteligencia artificial.
¿Qué riesgos enfrentan las empresas?
SISAP señaló que uno de los principales riesgos consiste en que los colaboradores compartan información confidencial mediante herramientas de IA que no han sido autorizadas por sus organizaciones.
Entre los datos que requieren especial protección se encuentran contraseñas, información personal, registros financieros y documentos internos.
También existen riesgos cuando los agentes de inteligencia artificial tienen permisos para ejecutar acciones, como consultar bases de datos, enviar comunicaciones o modificar configuraciones sin mecanismos adecuados de supervisión.
Por ello, la empresa considera necesario establecer controles para revisar el código generado mediante IA, limitar los permisos de los agentes y mantener registros de sus acciones.
Asimismo, recomienda disponer de mecanismos que permitan detener las operaciones automatizadas cuando sea necesario.
Recomendaciones para utilizar IA de forma segura
A partir de su experiencia con organizaciones de los sectores bancario, gubernamental y otras industrias de la región, SISAP identificó siete áreas que considera prioritarias para reducir los riesgos asociados con el uso de inteligencia artificial.
La primera consiste en establecer responsables de la adopción de estas tecnologías, mediante equipos que involucren a las áreas de negocios, tecnología, riesgos y seguridad.
También recomienda identificar cuáles herramientas utilizan los colaboradores, desde qué dispositivos acceden y qué tipo de información comparten.
Otro aspecto es sustituir, cuando corresponda, las cuentas personales por herramientas empresariales que permitan administrar usuarios y establecer permisos según las funciones de cada trabajador.
La protección de datos constituye una de las prioridades, especialmente para evitar que contraseñas, información financiera y documentos confidenciales sean ingresados en plataformas que no cuentan con autorización institucional.
En el caso del desarrollo de programas informáticos, la empresa aconseja revisar y someter a pruebas de seguridad el código generado por asistentes de inteligencia artificial antes de incorporarlo a los sistemas.
Además, considera necesario limitar las acciones que pueden ejecutar los agentes automatizados y mantener mecanismos para supervisarlos o detenerlos.
Finalmente, destaca la importancia de capacitar constantemente a los colaboradores para identificar riesgos y promover el uso responsable de estas herramientas.
SISAP considera que el objetivo no debe ser frenar la incorporación de inteligencia artificial en las organizaciones, sino establecer condiciones que permitan aprovechar sus beneficios sin comprometer la seguridad de la información ni la continuidad de las operaciones.